Znaleziono niezwykły szkodliwy kod
21 marca 2012, 18:34Specjaliści odkryli niezwykle rzadki, możliwe że jedyny w swoim rodzaju, szkodliwy kod, który nie pozostawia na zarażonym komputerze żadnych plików. Odkrycia dokonali eksperci z Kaspersky Lab, którzy zauważyli na rosyjskich witrynach kod atakujący dziurę w Javie
USA nie wykluczają sankcji handlowych
23 lutego 2013, 15:58Po raporcie, w którym firma Mandiant identyfikuje grupę APT1 jako Jednostkę 61398 chińskiej armii, administracja prezydenta Obamy postanowiła podjąć bardziej zdecydowane działania. Biały Dom wydał raport Administration Strategy on Mitigating the Theft of U.S. Trade Secrets, w którym znalazły się zalecenia dotyczące walki ze szpiegostwem finansowym
Microsoft załatał Windowsa XP
2 maja 2014, 10:29Microsoft opublikował poprawki dla niedawno znalezionej krytycznej dziury w Internet Explorerze. Luka była na tyle poważna, że software'owy gigant zdecydował się nie tylko na udostępnienie poprawki poza zwyczajowym comiesięcznym cyklem publikacji łat, ale również na przygotowanie jej dla systemu Windows XP
Atak na producenta kart SIM
23 lutego 2015, 06:56Edward Snowden ujawnił, że NSA i brytyjska GCHQ dokonały ataku hakerskiego na firmę Gemalto, największego na świecie producenta kart SIM. Holenderska firma produkuje 2 miliardy kart rocznie, dostarczając je ponad 450 firmom telekomunikacyjnym w 85 krajach świata
Wielki atak na urządzenia Apple'a
21 września 2015, 08:43Developerzy oprogramowania dla systemu iOS nieświadomie pomogli zarazić dziesiątki, a może nawet setki tysięcy urządzeń. Co ciekawe, zarażono urządzenia, która nie były poddawane jailbreakingowi.
Flash Player popularny wśród cyberprzestępców
26 kwietnia 2016, 09:25Flash Player zajął wszystkie 10 miejsc w rankingu programów najczęściej atakowanych za pomocą zestawów narzędzi hakerskich, poinformował departament bezpieczeństwa NTT Group, największego japońskiego dostawcy usług telekomunikacyjnych
Dziura w procesorach pozwala zaatakować Windows i Mac OS X
20 października 2016, 09:22W procesorach Haswell Intela znaleziono lukę, która pozwala napastnikowi na ominięcie technologii ASLR (address space layout randomization) wykorzystywanej przez wiele współczesnych systemów operacyjnych, w tym Windows, Linuksa czy Mac OS X.
Ukradli bankom niemal 10 milionów dolarów
12 grudnia 2017, 12:23Grupa hakerska „Money Taker” przeprowadziła ponad 20 ataków na banki i firmy świadczące usługi finansowe w USA, Wielkiej Brytanii i Rosji. Przestępcy ukradli niemal 10 milionów dolarów. Moskiewska firma firma Group-IB stwierdziła, że ataki rozpoczęły się przed 18 miesiącami
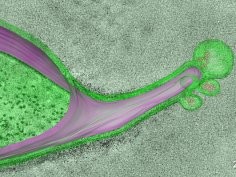
Bakterie komunikują pokojowe zamiary, wysyłając swoje antygeny do wnętrza komórek gospodarza
11 marca 2019, 12:41By ustalić, czemu komórki odpornościowe jelit nie atakują mikrobiomu, zespół Ivayla Ivanova z Uniwersytetu Columbia badał bakterie nitkowate (ang. segmented filamentous bacteria, SFB, in. Candidatus Savagella). Okazało się, że swoje pokojowe zamiary komunikują one za pomocą antygenów, wysyłanych w pęcherzykach bezpośrednio do komórek nabłonka gospodarza.
Miłośnicy gier w niebezpieczeńtwie. Liczne dziury w sterownikach Nvidii
4 marca 2020, 13:15W sterownikach graficznych Nvidii znaleziono liczne dziury, które umożliwiają przeprowadzenie DoS (denial of service), wykonanie złośliwego kodu oraz inne rodzaje ataków. Nvidia wydala już odpowiednie poprawki, które należy jak najszybciej zainstalować.